Sårbarheter: MITRE utan pengar för CVE
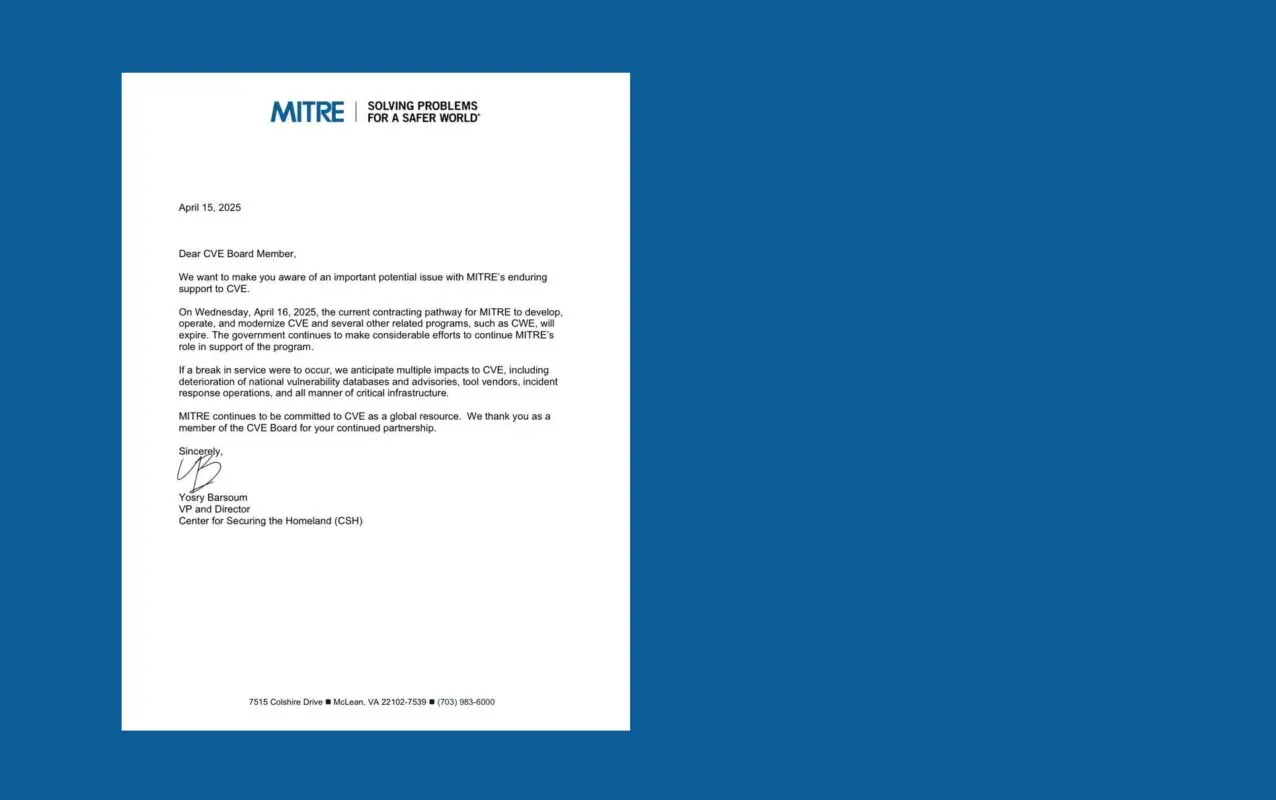
En bärande resurs för att identifiera och spåra kända sårbarheter äventyras när uppdraget för MITRE att utveckla och underhålla CVE-programmet löper ut idag. Utan mer pengar kan nya sårbarheter inte tilldelas CVE-nummer, vilket försvårar samordningen mellan leverantörer, säkerhetsanalytiker och försvarssystem.
Uppdatering 2025-04-17: Programmets huvudsponsor Cybersecurity and Infrastructure Security Agency (CISA) har ordnat finansiering, för elva månader enligt uppgifter. Men krisen är långtifrån avstyrd.
Att pengarna tagit slut blev känt mindre än två dygn före en hotande nedläggning. Inom 24 timmar gick EU live med sitt sedan länge påbörjade alternativ EUVD. Det visar på en global brist på tillit, konstaterar Brian Martin, tidigare ledamot i CVE Editorial Board, i dag hos företaget Flashpoint, under ett seminarium på torsdagen.
- Det här är inte det första men ett stort avbräck i det förtroende världen tidigare haft för att USA ska sköta det här.
Att förvalta förtroendet blir en utmaning för CVE-programmet 2025.
I ett försök att stärka oberoendet bildade ledamöter i CVE-styrelsen den 16 april en stiftelse, CVE Foundation. Att istället för CVE låta regeringar sköta uppgiften medför politiska beroenden. Att låta stora företag som Google, Microsoft, Apple eller Amazon sköta uppgiften gör det svårt att lita på att informationen är opartisk. Att låta ideella organisationer sköta uppgiften gör det svårt att veta vem som utger sig för att vara expert. Om CVE försvinner kan därmed EU vara det minst dåliga alternativet för att ta över, enligt Brian Martin. Men de flesta sårbarheterna i EU:s databas kommer från CVE.
- Det kommer att ta två till fem år för en annan part att växla upp till dit CVE nått, säger han och konstaterar att senare i år kan världen stå inför en period utan någon heltäckande auktoritet på området.
Då gäller det att ha verktyg på plats som inte är beroende av CVE som källa. Det finns många som kommer att göra anspråk på det, men Brian Martin ser inte att en nedläggning av CVE skulle föra något gott med sig.
- Det skulle inte hjälpa någon. Det här kom som en chock för många av oss. Det rimliga hade varit att meddela en avvecklingsperiod på fyra år - inte två dagar, säger han.
EU:s cybersäkerhetsbyrå ENISA är sedan 2024 en auktoriserad myndighet för numrering av sårbarheter i CVE. ENISA kan tilldela ID för CVE för sårbarheter som upptäcks av eller rapporteras till EU:s nätverk för Computer Security Incident Response Teams (CSIRT) såsom i Sveriges CERT-SE.
ENISA utvecklar sedan 2016 en egen sårbarhetsdatabas, EUVD, i enlighet med NIS2-direktivet. EUVD samlar sårbarheter från olika källor, inklusive CSIRT, leverantörer och befintliga databaser - men ENISA planerar inte för en omfattande databas över alla sårbarheter, vilket tidigare föreslogs i Cyber Resilience Act.
MITRE är en icke-vinstdrivande organisation i USA som driver flera forskningscentra åt amerikanska myndigheter, inklusive försvar, underrättelsetjänst, sjukvård och cybersäkerhet. Pengarna kommer från USA:s försvarsdepartement, Homeland Security och andra myndigheter.
Bakgrunden till finansieringsfrågan är tidsfördröjningar i federala budgetbeslut, en möjlig omstrukturering av ansvar för CVE-programmet och överväganden att lägga driften hos andra aktörer. Följderna kan bli en ökad fragmentering inom branschen, problem för verktyg, databaser och flöden som är beroende av CVE och en försämrad samordning av sårbarhetshantering globalt.
En ny administration och ett potentiellt mindre stödjande politiskt klimat i kongressen har skapat osäkerhet även för finansieringen av CISA.
CVE namnger, NVD fördjupar. National Institute of Standards and Technology (NIST) har en databas över sårbarheter, National Vulnerability Database (NVD). En sårbarhet får ett CVE-id från MITRE eller annan numreringsmyndighet (CNA). NVD hämtar automatiskt CVE-posterna och berikar dem med teknisk analys, poängsättning (CVSS), referenser, lösningar, produktspecifik information (CPE), referenser till exploateringar och åtgärder (patch), exporterbart som JSON/XML.
NVD: Under 2024 har antalet sårbarheter för behandling, en backlog med status "Awaiting Analysis", skjutit i höjden.
NVD: Under 2025 skenar antalet sårbarheter där arbete pågår, "Undergoing Analysis". I praktiken ser arbetet inte ut att blir klart. Sammanställning: Flashpoint, ett av flera företag som analyserar sårbarheter parallellt med statliga NIST och drar nytta av CVE-programmet.
Samordnad, snabb, sann och relevant data är avgörande för att effektivt parera sårbarheter. Grafik: Seclight.
Seclight – rätt säkerhet i rätt ordning.
+46 8 94 55 99 info@seclight.com